+1 315 210 4488
 +91 99888 06489


October 16, 2024
Ons dagelijks leven is steeds afhankelijker geworden van mobiele apps, of het nu gaat om winkelen, eten bestellen of het beheren van onze financiën. De daaraan verbonden risico’s zijn echter ook toegenomen door het toenemende gebruik van mobiele apps. Beveiliging van mobiele apps is essentieel voor ontwikkelaars, bedrijven en gebruikers.
Volgens het laatste rapport van Symantec was er alleen al in 54 een stijging van 2017% in mobiele malwarevarianten, waarbij 27.4 miljoen nieuwe voorbeelden werden ontdekt. Het laat zien dat de beveiliging van mobiele apps een serieus probleem is dat moet worden opgelost. In deze blog vinden we enkele van de beste strategieën voor de beveiliging van mobiele apps en de veelvoorkomende kwetsbaarheden daarin app-ontwikkelaars er rekening mee moeten houden.
Door de beste aanpak te volgen en veelvoorkomende kwetsbaarheden te begrijpen, kunnen app-ontwikkelaars ervoor zorgen dat hun mobiele apps veilig zijn en dat de gevoelige gegevens van gebruikers worden afgeschermd. Het is van essentieel belang dat bedrijven en gebruikers zich ook bewust zijn van deze veiligheidsbedreigingen en de nodige veiligheidsmaatregelen nemen om zichzelf te beschermen.
Deze blog gaat dieper in op de beveiligingswereld van mobiele apps en biedt inzichten en tips over het ontwikkelen van veilige apps en het vermijden van veelvoorkomende risico's.
Wat is mobiele app-beveiliging?
Beveiliging van mobiele apps begeleidt de maatregelen om mobiele applicaties te beschermen tegen ongeoorloofde toegang, schade of diefstal. Met het toenemende gebruik van smartphones en mobiele apparaten is de beveiliging van mobiele apps een cruciaal probleem geworden voor gebruikers en bedrijven. De beveiliging van mobiele apps betreft het afdwingen van verschillende beveiligingsprotocollen en -functies om te garanderen dat de applicatie is gerepareerd en dat gebruikersgegevens zijn beschermd.
Het beschikt over veilige gegevensversleuteling, gebruikersauthenticatie, coderingspraktijken, toegangscontroles en meer. Mobiele apps zijn kwetsbaar cyberaanvallen, zoals identiteitsdiefstal, datalekken en meer, zonder de juiste beveiligingsstappen. Daarom moeten ontwikkelaars van mobiele apps prioriteit geven aan beveiliging en de beste technieken implementeren om gebruikersgegevens te beschermen en de veiligheid van hun applicaties te bevestigen.
Best practices voor het beveiligen van mobiele apps
Met de groei van het gebruik van mobiele apps is de beveiliging van deze mobiele apps een aanzienlijk probleem geworden. Cyberpunks zijn altijd op zoek naar kwetsbaarheden die ze kunnen manipuleren, en elk lek in de beveiliging kan leiden tot een datalek, wat ernstige gevolgen kan hebben. Daarom is het volgen van de beste methoden voor het beveiligen van mobiele apps van cruciaal belang.

Hier bespreken we 10 best practices die veilige mobiele apps kunnen autoriseren
1. Beveiligde code:
De eerste en beste methode voor het beveiligen van mobiele apps is het schrijven van veilige code. Het volgen van de beste codeerpraktijken en richtlijnen garandeert dat de code veilig is. De code moet dagelijks worden gecontroleerd en eventuele kwetsbaarheden moeten onmiddellijk worden verbeterd.
Voordelen van veilige code
✅ Beschermt gebruikersgegevens: Veilige code zorgt ervoor dat gevoelige gebruikersgegevens, zoals inloggegevens, persoonlijke informatie en financiële gegevens, worden beschermd tegen ongeoorloofde toegang, diefstal en misbruik.
✅ Voorkomt datalekken: Door veilige coderingspraktijken te integreren, kunnen ontwikkelaars van mobiele apps veelvoorkomende kwetsbaarheden voorkomen, zoals SQL-injecties, cross-site scripting (XSS) en bufferoverflows, die hackers kunnen misbruiken om ongeautoriseerde toegang tot gebruikersgegevens te verkrijgen.
✅ Behoudt de reputatie van de app: Apps die zijn gecompromitteerd vanwege beveiligingsproblemen, kunnen leiden tot verlies van gebruikersvertrouwen en een beschadigde reputatie. Veilige code helpt de integriteit en het belang van de app te behouden.
✅ Naleving van regelgeving: Veel sectoren, zoals de gezondheidszorg en de financiële sector, hebben specifieke regels voor het beschermen van gebruikersgegevens. Door veilige code te implementeren, kunnen mobiele apps ervoor zorgen dat deze regelgeving wordt nageleefd.
✅ Kostenefficient: Het oplossen van beveiligingsproblemen nadat een app is uitgebracht, kan kostbaar en tijdrovend zijn. Door veilige code op te nemen als onderdeel van het ontwikkelingsproces kunnen ontwikkelaars van mobiele apps op de lange termijn tijd en geld besparen.
2. Gebruik codering:
Encryptie transformeert gegevens in een code om ongeautoriseerde toegang te controleren. Het versleutelen van benaderingen om gevoelige gegevens, zoals betalingsgegevens van gebruikers, inloggegevens en persoonlijke informatie, te beveiligen, is essentieel.

Voordelen van encryptie
✅ Beschermt gevoelige gegevens: Encryptie is een effectieve methode om gevoelige gegevens te beschermen, zoals financiële gegevens, persoonlijke gegevens, inloggegevens en andere gevoelige informatie die is opgeslagen op mobiele apps. Het coderen van gegevens voorkomt ongeoorloofde toegang en zorgt ervoor dat vertrouwelijke informatie veilig blijft.
✅ Voorkomt datalekken: Datalekken kunnen desastreus zijn voor mobiele apps en hun gebruikers, omdat ze kunnen leiden tot verlies van gevoelige informatie, financiële schade en reputatieschade. Versleuteling kan datalekken helpen voorkomen door het voor aanvallers moeilijker te maken de gestolen gegevens te lezen, waardoor de kans op een succesvol datalek kleiner wordt.
✅ Voldoet aan de regelgeving: Veel sectoren en landen hebben wetten die het gebruik van versleuteling verplichten om gevoelige gegevens te beschermen. Organisaties kunnen aan deze regelgeving voldoen door versleuteling in mobiele apps te implementeren en zo kostbare boetes en sancties te voorkomen.
✅ Bouwt vertrouwen op bij gebruikers: Gebruikers verwachten dat hun persoonlijke gegevens veilig worden bewaard en vertrouwen mogelijk alleen mobiele apps met adequate beveiligingsmaatregelen. Door encryptie als beste praktijk te gebruiken, kunnen mobiele apps vertrouwen opbouwen bij hun gebruikers en laten zien dat ze zich inzetten voor de bescherming van hun gegevens.
✅ Biedt een concurrentievoordeel: Mobiele apps met robuuste beveiligingsmaatregelen, zoals encryptie, kunnen een concurrentievoordeel hebben ten opzichte van apps zonder. Mobiele apps kunnen gebruikers aantrekken en behouden die veiligheid en privacy belangrijk vinden door blijk te geven van een sterke focus op veiligheid.
3. Gebruikersauthenticatie:
Gebruikersauthenticatie is de methode om de identiteit van de gebruiker te verifiëren. Robuuste mechanismen voor gebruikersauthenticatie zijn nodig om ongeautoriseerde toegang tot de mobiele app te voorkomen. Multi-factor authenticatie kan worden gebruikt om de veiligheid van de mobiele app te vergroten.
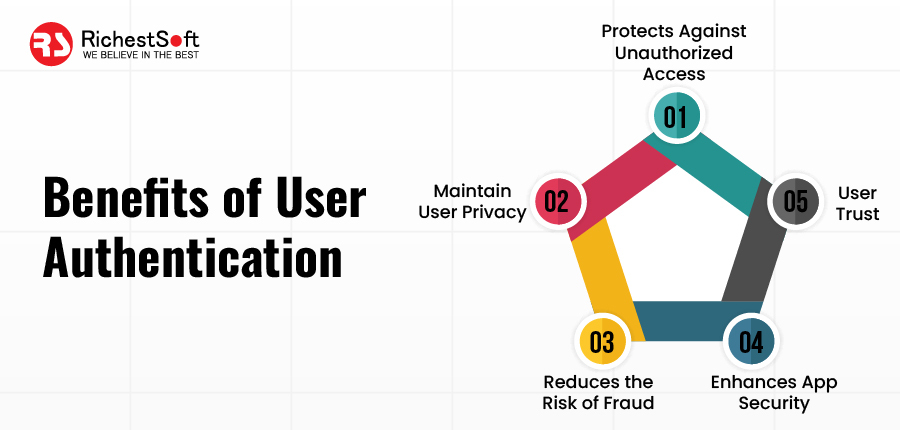
Voordelen van gebruikersauthenticatie
✅ Beschermt tegen ongeautoriseerde toegang: Gebruikersauthenticatie is een effectieve manier om ongeautoriseerde toegang tot de gegevens en functionaliteit van de app te voorkomen. Door gebruikers te verplichten in te loggen met een unieke gebruikersnaam en wachtwoord, wordt ervoor gezorgd dat alleen geautoriseerde gebruikers toegang hebben tot de functies en gegevens van de app.
✅ Helpt de privacy van gebruikers te waarborgen: Gebruikersauthenticatie kan ook bijdragen aan de bescherming van de privacy van gebruikers door ervoor te zorgen dat alleen de beoogde gebruiker toegang heeft tot hun gegevens. Dit is belangrijk voor apps die gevoelige informatie opslaan, zoals financiële gegevens of medische dossiers.
✅ Vermindert het risico op fraude: Gebruikersauthenticatie kan het risico op fraude verlagen door ervoor te zorgen dat gebruikers zijn wie ze beweren te zijn. Dit is met name belangrijk voor apps die financiële transacties of gevoelige gegevens verwerken.
✅ Verbetert de app-beveiliging: Gebruikersauthenticatie kan worden gecombineerd met andere beveiligingsmaatregelen om de algehele app-beveiliging te verbeteren. Het kan bijvoorbeeld worden gebruikt met encryptie en veilige programmeerpraktijken om meerdere beschermingslagen te bieden tegen potentiële bedreigingen.
✅ Bouwt gebruikersvertrouwen op: Door gebruikersauthenticatie als beste praktijk te implementeren, kunnen app-ontwikkelaars bijdragen aan het opbouwen van gebruikersvertrouwen door te laten zien dat ze de privacy en gegevens van gebruikers beschermen. Dit leidt tot een hogere gebruikersbetrokkenheid en loyaliteit.
4. Dataminimalisatie:
Dataminimalisatie is de methode waarbij alleen de noodzakelijke gegevens worden verzameld en opgeslagen. Het opslaan van onnodige gegevens verhoogt het risico op datalekken. Daarom is het van cruciaal belang om alleen de benodigde gegevens te verzamelen en op te slaan.
Voordelen van dataminimalisatie
✅ Verminderd risico op datalekken: Het risico op datalekken wordt aanzienlijk verlaagd door de hoeveelheid gevoelige gegevens die op de app en de servers worden opgeslagen te minimaliseren. Hierdoor kunnen hackers minder gegevens stelen, wat de kans op een succesvolle cyberaanval verkleint.
✅ Naleving van regelgeving: Dataminimalisatie wordt aanbevolen door GDPR , HIPAA en CCPA. Door deze best practice te volgen, kunnen ontwikkelaars van mobiele apps ervoor zorgen dat hun app aan deze regelgeving voldoet en juridische sancties voorkomen.
✅ Verbeterde privacy voor gebruikers: Gebruikers worden zich steeds bewuster van hun privacy en zijn steeds terughoudender in het delen van hun persoonlijke gegevens met mobiele apps. Door dataminimalisatie toe te passen, kunnen app-ontwikkelaars gebruikers garanderen dat hun gegevens alleen worden verzameld wanneer dat nodig is en dat ze niet langer worden bewaard dan nodig.
✅ Lagere kosten: Door minder gegevens op te slaan, kunnen app-ontwikkelaars de kosten voor het opslaan en beveiligen van gegevens verlagen. Dit is gunstig voor kleinere bedrijven die meer middelen nodig hebben om te investeren in uitgebreide beveiligingsmaatregelen.
✅ Verbeterde app-prestaties: Mobiele apps die grote hoeveelheden data opslaan, kunnen prestatieproblemen ondervinden. Door de hoeveelheid opgeslagen data te minimaliseren, kunnen ontwikkelaars de prestaties van de app verbeteren en de laadtijden verkorten, wat resulteert in een betere gebruikerservaring.
5. Regelmatige updates:
Regelmatige updates kunnen beveiligingsproblemen helpen oplossen en de beveiliging van de app verbeteren. Het is essentieel om de mobiele app regelmatig bij te werken om te garanderen dat deze beschermd is en vrij is van kwetsbaarheden.
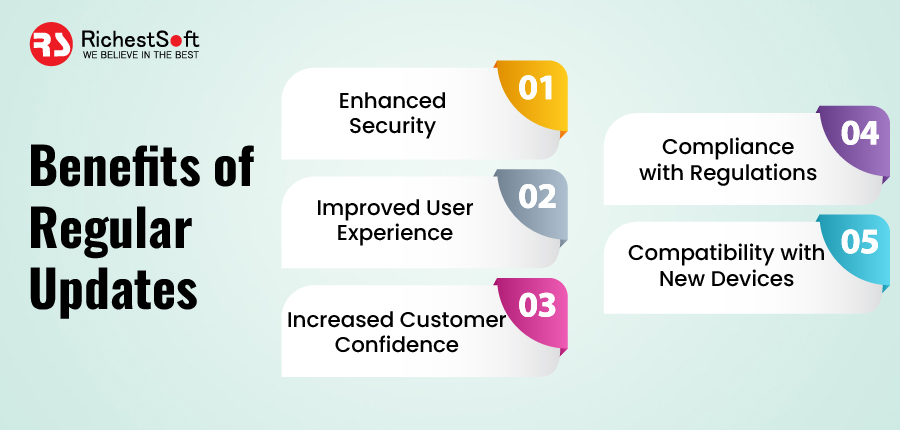
Voordelen van regelmatige updates
✅ Verbeterde beveiliging: Regelmatige updates kunnen helpen bij het aanpakken van beveiligingslekken en het verhelpen van bugs die aanvallers zouden kunnen misbruiken. Door de nieuwste beveiligingspatches te installeren, kunt u het risico op een cyberaanval op uw app aanzienlijk verkleinen.
✅ Verbeterde gebruikerservaring: Door uw app regelmatig bij te werken, kunt u de functionaliteit en de gebruikerservaring verbeteren. Nieuwe functies en bugfixes kunnen de prestaties van de app verbeteren, waardoor deze efficiënter en gebruiksvriendelijker wordt.
✅ Verhoogd klantvertrouwen: Regelmatige updates tonen uw betrokkenheid bij de veiligheid en privacy van uw gebruikers. Dit kan het klantvertrouwen vergroten, bestaande gebruikers behouden en nieuwe gebruikers aantrekken.
✅ Naleving van regelgeving: Mobiele apps die gevoelige gegevens verwerken, zoals financiële of gezondheidsinformatie, kunnen onderworpen zijn aan wettelijke voorschriften voor gegevensbescherming. Regelmatige updates helpen ervoor te zorgen dat aan deze regelgeving wordt voldaan en verkleinen het risico op kostbare boetes en juridische stappen.
✅ Compatibiliteit met nieuwe apparaten en besturingssystemen: Er komen voortdurend nieuwe apparaten en besturingssystemen op de markt, en regelmatige updates zorgen ervoor dat uw app compatibel blijft met deze nieuwe technologieën. Dit kan het potentiële gebruikersbestand van uw app vergroten en ervoor zorgen dat deze relevant blijft in een snel veranderend mobiel landschap.
6. Gebruik van SSL/TLS:
SSL/TLS is een beveiligingsprotocol dat de gegevens codeert die worden uitgewisseld tussen de klant en de server. Het is van cruciaal belang om SSL/TLS te gebruiken om te garanderen dat de gegevens die worden uitgewisseld tussen de mobiele app en de server veilig zijn.
Voordelen van SSL/TLS
✅ Gegevensprivacy: SSL/TLS biedt end-to-end-encryptie, waardoor de gegevens die tussen de app en de server worden verzonden, veilig en privé blijven. Dit is vooral belangrijk wanneer gevoelige informatie, zoals persoonlijke, financiële en medische gegevens, betrokken is.
✅ Voorkomt man-in-the-middle-aanvallen: Het SSL/TLS-protocol helpt man-in-the-middle-aanvallen te voorkomen. Deze aanvallen kunnen plaatsvinden wanneer een aanvaller gegevens onderschept en manipuleert die tussen de app en de server worden verzonden. Dit kan worden gedaan door de identiteit van de server te verifiëren en zo een veilige verbinding tot stand te brengen.
✅ Garandeert de authenticiteit van gegevens: SSL/TLS zorgt ervoor dat gegevens worden verzonden zonder dat ze tijdens de overdracht worden gewijzigd of gemanipuleerd. Dit wordt bereikt door middel van digitale handtekeningen die de authenticiteit en integriteit van de gegevens aantonen.
✅ Verhoogt het klantvertrouwen: Het gebruik van SSL/TLS kan het vertrouwen van klanten in een app vergroten, omdat ze weten dat hun gegevens veilig worden verzonden. Dit is met name gunstig voor financiële en e-commerce-apps waar klanten gevoelige informatie delen.
✅ Wettelijke naleving: Veel regelgeving vereist SSL/TLS, met name bij de overdracht van gevoelige gegevens. Door SSL/TLS te gebruiken, kunnen mobiele apps aan deze regelgeving voldoen en mogelijke boetes of juridische gevolgen voorkomen.
7. Codeverduistering:
Codeverduistering is de methode om de code complex en uitdagend te maken om te begrijpen. Het kan helpen bij het beheersen van de reverse engineering van de mobiele app, wat kan leiden tot beveiligingsproblemen.
Voordelen van codeverduistering
✅ Bescherming tegen reverse engineering: Code-obfuscatie maakt het voor aanvallers moeilijker om de code van uw app te reverse-engineeren en gevoelige informatie te extraheren of ongeautoriseerde kopieën van uw app te maken.
✅ Verbeterde app-prestaties: Code-obfuscatie kan ook leiden tot betere app-prestaties door de code kleiner en efficiënter te maken.
✅ Verbeterde beveiliging van encryptiesleutels en -algoritmen: Door code met gevoelige informatie, zoals encryptiesleutels en -algoritmen, te verbergen, kunt u deze elementen beter beschermen tegen ontdekking en misbruik door aanvallers.
✅ De impact van app-kwetsbaarheden minimaliseren: Door code te verbergen (obfuscatie) wordt het voor aanvallers moeilijker om kwetsbaarheden in de code van uw app te misbruiken, waardoor de gevolgen van eventuele beveiligingsinbreuken worden beperkt.
✅ Voldoen aan wet- en regelgeving: Veel sectoren, zoals de financiële sector en de gezondheidszorg, hebben strenge wettelijke eisen met betrekking tot de beveiliging van mobiele apps. Het gebruik van code-obfuscatie als beste praktijk kan helpen om aan deze regelgeving te voldoen en kostbare boetes of juridische problemen te voorkomen.
8. Gebruik van beveiligingsbibliotheken:
Er zijn verschillende beveiligingsbibliotheken beschikbaar die kunnen worden gebruikt om de beveiliging van de mobiele app te verbeteren. Deze bibliotheken bieden verschillende beveiligingsfuncties, zoals authenticatie, codering en gegevensvalidatie.
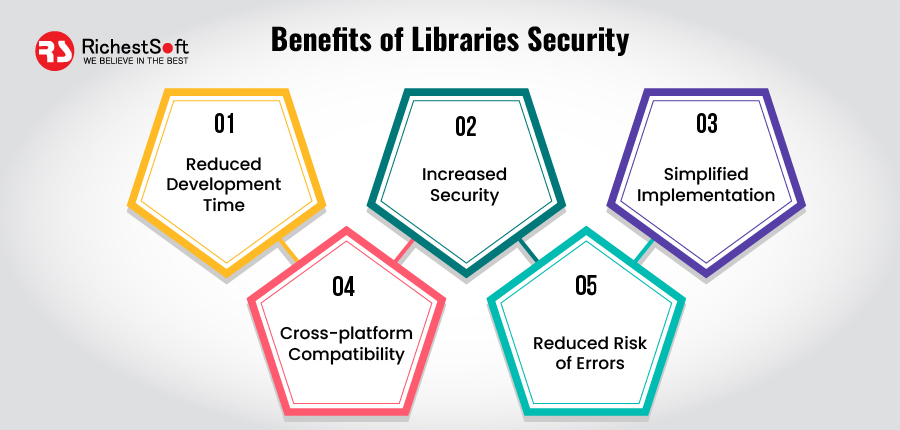
Voordelen van beveiliging voor bibliotheken
✅ Kortere ontwikkeltijd: Beveiligingsbibliotheken bieden vooraf gebouwde codemodules die in de broncode van de app kunnen worden geïntegreerd, waardoor ontwikkeltijd en -inspanning worden bespaard. Ontwikkelaars kunnen eenvoudig gegevensversleuteling, authenticatie en beveiligde netwerkcommunicatie toevoegen zonder zelf code te hoeven schrijven.
✅ Verhoogde beveiliging: Beveiligingsexperts ontwikkelen bepaalde bibliotheken die constant worden bijgewerkt om nieuwe beveiligingsrisico's aan te pakken. Dit zorgt ervoor dat de app bescherming biedt tegen bekende kwetsbaarheden en dat de huidige beveiligingsfuncties worden toegepast.
✅ Vereenvoudigde implementatie: Beveiligingsbibliotheken zijn ontworpen om eenvoudig te implementeren, met duidelijke documentatie en codevoorbeelden die gemakkelijk in de broncode van de app kunnen worden geïntegreerd. Dit maakt het voor ontwikkelaars gemakkelijker om de beste beveiligingspraktijken te volgen zonder eindeloos veel tijd te hoeven besteden aan het onderzoeken en ontwikkelen van aangepaste oplossingen.
✅ Platformonafhankelijke compatibiliteit: Veel beveiligingsbibliotheken zijn ontworpen om te werken op meerdere platforms, zoals Android en iOS, waardoor het voor ontwikkelaars gemakkelijker wordt om ervoor te zorgen dat hun app veilig is op alle apparaten en besturingssystemen.
✅ Verminderd risico op fouten: Het gebruik van vooraf gebouwde beveiligingsbibliotheken minimaliseert het risico op fouten of kwetsbaarheden in de broncode van de app. Dit komt doordat beveiligingsexperts de bibliotheken hebben getest en gevalideerd, waardoor de kans kleiner is dat ze fouten of gebreken bevatten dan zelf ontwikkelde code.
9. Penetratietesten:
Penetratietests testen de mobiele app op kwetsbaarheden door een aanval uit de echte wereld te simuleren. Het kan helpen bij het identificeren van beveiligingsproblemen die tijdens de ontwikkeling mogelijk over het hoofd zijn gezien.

Voordelen van penetratietesten
Kwetsbaarheden identificeren: Penetratietests helpen potentiële beveiligingskwetsbaarheden in mobiele applicaties te identificeren voordat aanvallers deze kunnen misbruiken. Het stelt ontwikkelaars in staat deze kwetsbaarheden aan te pakken voordat ze de applicatie bij gebruikers implementeren.
✅ Valideer beveiligingsmaatregelen: Penetratietesten kunnen de effectiviteit van de bestaande beveiligingsmaatregelen valideren. Ze garanderen dat de beveiligingsmaatregelen naar behoren werken en ongeautoriseerde toegang of datalekken kunnen voorkomen.
✅ Compliance: Penetratietesten zijn vereist door wettelijke kaders zoals de AVG en PCI DSS. Door regelmatig penetratietesten uit te voeren, kunnen organisaties aantonen dat ze aan deze regelgeving en normen voldoen.
✅ Continue verbetering: Penetratietesten kunnen worden gebruikt als een instrument voor continue verbetering om de beveiliging van mobiele applicaties te versterken. De inzichten en feedback die uit de testen worden verkregen, kunnen worden gebruikt om de beveiliging van de applicatie te verbeteren.
✅ Bescherm de merkreputatie: Een beveiligingslek of kwetsbaarheid in een mobiele applicatie kan de merkreputatie van een organisatie ernstig schaden. Door penetratietesten als best practice te implementeren, kunnen organisaties dergelijke incidenten voorkomen en hun merkreputatie beschermen.
10. App-machtigingen:
App-machtigingen zijn de machtigingen die de mobiele app vraagt om toegang te krijgen tot de bronnen van het apparaat. Het is essentieel om te garanderen dat de app alleen de noodzakelijke machtigingen vraagt. Het aanvragen van onnodige machtigingen kan leiden tot beveiligingsproblemen.
Voordelen van app-machtigingen
✅ Verhoogd gebruikersvertrouwen: Door app-machtigingen te gebruiken, kunt u ervoor zorgen dat uw app alleen toegang heeft tot de informatie die nodig is om correct te functioneren. Dit kan het gebruikersvertrouwen in uw app vergroten en bijdragen aan een positieve reputatie.
✅ Betere gebruikerservaring: App-machtigingen kunnen een betere gebruikerservaring bieden door alleen de noodzakelijke informatie op te vragen en het aantal machtigingsverzoeken te verminderen. Dit kan ook helpen om frustratie bij gebruikers te voorkomen en te voorkomen dat ze de app verlaten.
✅ Verminderde beveiligingsrisico's: Door app-machtigingen goed te beheren, kunt u het risico op beveiligingsinbreuken verkleinen en gevoelige informatie beschermen tegen ongeautoriseerde toegang. Dit helpt om gebruikersgegevens te beschermen en de integriteit van uw app te waarborgen.
✅ Naleving van regelgeving: Veel landen en sectoren hebben specifieke regelgeving met betrekking tot het verzamelen en gebruiken van persoonsgegevens. Door app-machtigingen te implementeren, kunt u ervoor zorgen dat uw app aan deze regelgeving voldoet en potentiële juridische problemen voorkomen.
✅ Verbeterde app-prestaties: Door de hoeveelheid gegevens die uw app verzamelt en het aantal toestemmingsverzoeken te minimaliseren, kunt u de app-prestaties verbeteren en het geheugen- en processorvermogen dat uw app nodig heeft verminderen. Dit kan leiden tot snellere laadtijden en een betere algehele gebruikerservaring.
Tools en technologieën om mobiele apps te beveiligen
Beveiliging van mobiele apps is van cruciaal belang voor app-ontwikkelaars, bedrijven en eindgebruikers. Gelukkig zijn er verschillende tools en technologieën beschikbaar om mobiele apps te beveiligen en het risico op kwetsbaarheden en datalekken te minimaliseren. Hier zijn enkele van de bekendste tools en technologieën om mobiele apps te versterken:
- Mobile Device Management (MDM) oplossingen om apparaten op afstand te beheren en te beveiligen.
- Testtools voor de beveiliging van mobiele apps, zoals OWASP Mobile en Veracode, detecteren kwetsbaarheden in mobiele apps.
- Multi-factor authenticatie (MFA) voegt een extra beveiligingslaag toe en vermindert het risico op ongeautoriseerde toegang.
- Encryptietechnologieën zoals SSL/TLS, AES en RSA om gegevens tijdens de overdracht te beveiligen.
- App-afschermings- en verhardingstechnieken zoals codeverduistering, app-wrapping en runtime application self-protection (RASP) beschermen mobiele apps tegen reverse engineering en manipulatie.
- App-analyse- en monitoringtools zoals Google Analytics en Firebase gebruiken om gebruikersgedrag te volgen en afwijkingen te detecteren.
- Beveilig coderingskaders zoals React Native en Xamarin om versterkte en betrouwbare mobiele apps te ontwikkelen.
Veelgestelde vragen
Vraag 1: Wat zijn enkele veelvoorkomende kwetsbaarheden in mobiele apps?
ans: Enkele veelvoorkomende kwetsbaarheden in mobiele apps zijn code-injectie, onveilige gegevensopslag, zwakke of onveilige authenticatie, gegevenslekken en onvoldoende versleuteling.
Vraag 2: Wat zijn enkele best practices voor de beveiliging van mobiele apps?
ans: De beste technieken voor de beveiliging van mobiele apps zijn onder meer het uitvoeren van veilige codepraktijken, het minimaliseren van gegevensopslag, het gebruik van encryptie, het implementeren van gebruikersauthenticatie en het gebruik van SSL/TLS.
Vraag 3: Hoe kan ik ervoor zorgen dat mijn mobiele app veilig is?
ans: U kunt bevestigen dat uw mobiele app veilig is door regelmatig beveiligingsaudits uit te voeren, beveiligingsmaatregelen te implementeren tijdens de ontwikkeling en penetratietests, op de hoogte te blijven van de nieuwste beveiligingstrends en patches, en uw mobiele gebruikers voor te lichten over veilige app-gebruikspatronen.
Vraag 4: Wat moet ik doen als ik een kwetsbaarheid in mijn mobiele app vind?
Antwoord : Als u een kwetsbaarheid in uw mobiele app ontdekt, moet u deze onmiddellijk verhelpen en uw gebruikers op de hoogte stellen van het probleem. U moet ook een grondig onderzoek uitvoeren om te achterhalen hoe de kwetsbaarheid is ontstaan en beveiligingsmaatregelen nemen om soortgelijke problemen in de toekomst te voorkomen.
Conclusie
Beveiliging van mobiele apps is een essentieel en complex onderdeel van de mobile app ontwikkeling benadering. Nu mobiele apparaten worden gebruikt voor gevoeligere gegevens dan ooit, is het leren van best practices en veelvoorkomende kwetsbaarheden in verband met mobiele apps nog belangrijker geworden. Door deze ideeën te begrijpen en de juiste stappen te ondernemen, zoals het op de zwarte lijst zetten van onbetrouwbare bronnen, het gebruik van veilige coderingstechnieken en het implementeren van een volledige beveiligingstestmethode, kunt u robuuste mobiele apps ontwikkelen die de gegevens van uw gebruikers beschermen tegen kwaadwillende actoren.