+1 315 210 4488
 +91 99888 06489


10 Maret, 2025
Ekosistem digital saat ini telah dipengaruhi oleh frekuensi pelanggaran keamanan perangkat lunak yang sangat cepat. Oleh karena itu, bisnis dan organisasi kini memprioritaskan pengembangan perangkat lunak yang aman. Salah satu pendekatan yang efisien adalah dengan mengadopsi Pengembangan Perangkat Lunak Aman Secure Siklus Hidup (SSDLC). Panduan ini akan membantu Anda memahami SSDLC, pentingnya pembuatan aplikasi perangkat lunak yang aman, dan cara mengimplementasikannya dengan sukses. Jadi, santai saja saat kami memberi Anda informasi menakjubkan tentang dunia SSDLC!
Apa itu Siklus Hidup Pengembangan Perangkat Lunak yang Aman
Kerangka SDLC adalah model prosedur pembuatan perangkat lunak yang lengkap – perencanaan, desain, pembuatan, rilis, pemeliharaan, pembaruan, penghentian aplikasi bila diperlukan, dan semua tahapan lainnya disertakan.
Siklus Hidup Pengembangan Perangkat Lunak Aman (SSDLC) memperluas prosedur ini dengan memasukkan keamanan ke dalam setiap fase siklus hidup. Tim yang menerapkan DevSecOps menggunakan SSDLC. Pendekatan ini mencakup menjaga lingkungan pengembangan dan menerapkan praktik terbaik keamanan dengan elemen pembangunan fungsional.
Apa Manfaat Siklus Hidup Pengembangan Perangkat Lunak yang Aman

Menerapkan Siklus Hidup Pengembangan Perangkat Lunak yang Aman (SSDLC) memiliki banyak keuntungan. Kemampuan untuk memastikan bahwa keamanan diintegrasikan ke dalam perangkat lunak sejak awal, bukan ditambahkan kemudian, mungkin merupakan keuntungan yang paling signifikan. Sebelum menimbulkan kerusakan yang signifikan, SDLC yang dirancang dengan baik akan membantu mengidentifikasi dan mengurangi risiko keamanan sejak dini dalam proses pengembangan perangkat lunak.
👉Keamanan yang ditingkatkan: Fokus utama SDLC adalah meningkatkan keamanan di seluruh siklus pengembangan perangkat lunak. Hasilnya, produk akhir menjadi lebih aman dan kurang rentan terhadap eksploitasi peretas.
👉Pengurangan biaya: Menerapkan SDLC dapat menghemat uang dengan mengurangi pelanggaran keamanan dan waktu henti yang mahal. Ketika bisnis dapat menunjukkan bahwa mereka telah membangun SDLC yang kuat, perusahaan asuransi bahkan dapat memberikan penghematan dalam beberapa situasi.
👉Peningkatan kepatuhan: SDLC dapat membantu organisasi dalam mematuhi peraturan keamanan siber industri dan pemerintah . Hal ini sangat penting karena semakin banyak industri yang tunduk pada peraturan keamanan siber yang ketat.
👉Meningkatkan kepuasan pelanggan: Pelanggan meminta dunia usaha untuk mencoba melindungi data mereka karena mereka semakin sadar akan bahaya yang terkait dengan keamanan siber. Komitmen organisasi terhadap keamanan dapat ditunjukkan kepada pelanggan melalui SDLC.
Mengapa Perusahaan Lebih Memilih Siklus Hidup Pengembangan Perangkat Lunak yang Aman
Perusahaan lebih menyukai siklus pengembangan perangkat lunak yang aman (SSDLC) karena menawarkan kerangka kerja untuk menciptakan perangkat lunak dengan keamanan sebagai prioritas utama. Setiap tahap siklus pengembangan perangkat lunak (SDLC), mulai dari perencanaan dan desain hingga pengkodean, pengujian, dan penyebaran, harus mempertimbangkan keamanan.
Perusahaan dapat menurunkan risiko kelemahan keamanan dan mencegah potensi bahaya dengan mematuhi SSDLC, yang dapat membantu mereka menghindari kehilangan waktu, uang, dan kerusakan reputasi. Siklus hidup pengembangan perangkat lunak yang aman juga dapat membantu bisnis dalam memenuhi kewajiban hukum, seperti yang dijelaskan dalam Peraturan Perlindungan Data Umum (GDPR) atau Standar Keamanan Data Industri Kartu Pembayaran (PCI-DSS).
Secara keseluruhan, penerapan SSDLC dapat membantu bisnis dalam mengambil pendekatan keamanan yang lebih preventif dan proaktif dibandingkan sekadar merespons peristiwa keamanan yang terjadi. Hal ini mungkin memberikan ketenangan pikiran bagi perusahaan dan kliennya—yang ingin mengetahui bahwa data dan sistem mereka terlindungi dari potensi bahaya.
Apa saja Tahapan yang Terlibat dalam Siklus Hidup Pengembangan Perangkat Lunak yang Aman?

Siklus hidup pengembangan perangkat lunak (SDLC) yang aman adalah metode yang kami gunakan untuk melindungi aplikasi kami dari upaya peretasan. Keamanan siber harus dibangun ke dalam perangkat lunak untuk memastikan kerentanan aman sebelum dirilis. Ini akan melihat berbagai tahap SDLC yang aman dan kontrol keamanan di setiap tahap.
✔️ Fase Perencanaan: - Langkah pertama dalam SDLC aman adalah tahap perencanaan, di mana tujuan dan kebutuhan aplikasi perangkat lunak telah ditetapkan. Selain itu, persyaratan keamanan aplikasi telah ditentukan, dan tim keamanan berkolaborasi dengan tim pengembangan untuk menetapkan langkah-langkah keamanan mana yang harus diterapkan pada setiap tahapan proses.
✔️ Fase Persyaratan: - Mengumpulkan dan mendokumentasikan kebutuhan aplikasi perangkat lunak adalah apa yang terjadi pada fase persyaratan. Ini melibatkan penentuan fitur yang diperlukan, kecepatan pemrosesan yang diperlukan, dan tingkat keamanan yang diperlukan. Siklus hidup pengembangan perangkat lunak menggabungkan pertimbangan keamanan ke dalam pembuatan kebijakan dan prosedur.
✔️ Fase Desain: - Setelah mengumpulkan persyaratan, langkah selanjutnya adalah merancang arsitektur perangkat lunak. Selain itu, tim pengembangan dan keamanan menyelidiki setiap kelemahan keamanan dalam arsitektur sistem dan berupaya memperbaikinya. Pada tahap ini, langkah-langkah keamanan – enkripsi, kontrol akses, dan praktik pengkodean yang aman dapat diterapkan.
✔️ Fase Pengembangan:- Program perangkat lunak dibangun selama tahap pengembangan menggunakan desain yang dihasilkan selama tahap desain. Tim di balik kode ini menggunakan metode pengembangan yang aman dan bebas bug yang dikenal sebagai praktik pengkodean aman. Tim keamanan melakukan pengujian keamanan rutin selama proses pengembangan untuk memastikan efisiensi kontrol keamanan yang diterapkan pada fase sebelumnya.
✔️ Fase Pengujian: - Program ini diperiksa keamanannya dan kepatuhannya terhadap persyaratan yang ditetapkan pada tahap perencanaan. Tim keamanan melakukan pengujian tambahan, seperti penilaian penetrasi dan kerentanan, untuk mengungkap kelemahan keamanan yang mungkin terlewat. Tim keamanan bekerja dengan tim pengembangan untuk mengatasi setiap kerentanan yang ditemukan selama pengujian.
✔️ Fase Penerapan: - Tahap penerapan melibatkan pelepasan perangkat lunak ke dalam pengaturan langsung. Tim keamanan memeriksa keamanan aplikasi perangkat lunak sebelum merilisnya ke publik. Grup keamanan berkolaborasi dengan operasi untuk menjaga pengaturan produksi dan menyempurnakan pengaturan aplikasi.
✔️ Fase Pemeliharaan: - Ketika menjaga program tetap aman, fase pemeliharaan adalah tahap dimana segala sesuatunya diselesaikan. Mereka melakukan pengujian keamanan rutin untuk mencari kelemahan keamanan baru dan memverifikasi keefektifan kontrol keamanan pada tahap awal. Selain itu, tim keamanan ini berkolaborasi dengan tim pengembangan untuk mengatasi segala kelemahan keamanan yang ditemukan selama pemeliharaan rutin.
Terakhir, siklus hidup pengembangan perangkat lunak yang aman adalah serangkaian prosedur dan pedoman untuk membuat perangkat lunak bebas risiko terhadap gangguan berbahaya. Mengambil tindakan pencegahan terhadap kelemahan keamanan dan serangan siber selama pengembangan memerlukan pendekatan komprehensif terhadap keamanan perangkat lunak. Lebih aman dan tidak rentan terhadap serangan, aplikasi perangkat lunak dapat ditingkatkan ketika bisnis mematuhi praktik SDLC yang aman.
Alat dan Teknik untuk Menerapkan Siklus Hidup Pengembangan Perangkat Lunak yang Aman
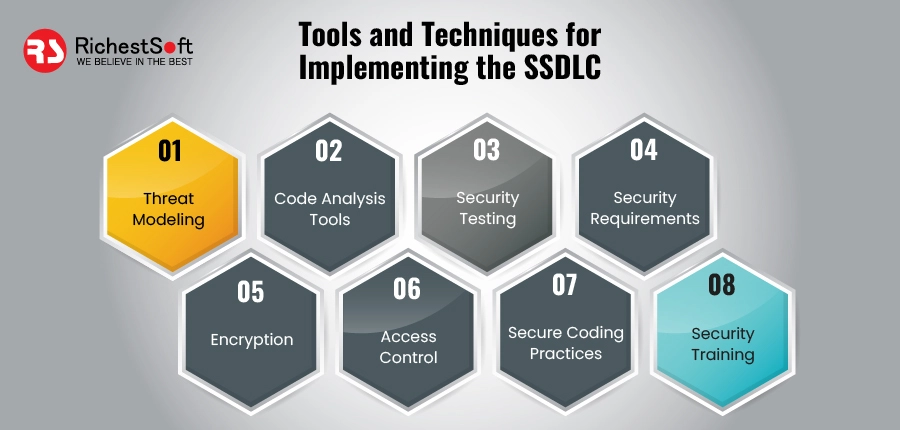
Untuk memastikan bahwa aplikasi terlindungi sejak awal proses pengembangan , siklus hidup pengembangan perangkat lunak yang aman harus diimplementasikan. Berikut adalah beberapa alat dan metode yang dapat diterapkan pada SDLC yang aman:
1. Pemodelan ancaman: Teknik ini digunakan pada awal proses pengembangan untuk menemukan potensi bahaya dan celah keamanan pada aplikasi. Hal ini memerlukan pembuatan model ancaman yang menggambarkan elemen-elemen aplikasi, mengidentifikasi potensi risiko, dan memberi peringkat berdasarkan kecenderungan terjadinya risiko dan potensi tingkat keparahannya.
2. Alat analisis kode:- Potensi masalah keamanan seperti injeksi SQL, skrip lintas situs, dan buffer overflows dapat dideteksi dan diperbaiki dengan menggunakan alat ini. SAST (Pengujian Keamanan Aplikasi Statis) dan DAST (Pengujian Keamanan Aplikasi Dinamis) hanyalah dua contoh dari sekian banyak alat analisis kode yang dapat digunakan dalam lingkungan pengembangan.
3. Pengujian Keamanan : Pengujian keamanan harus dilakukan di seluruh siklus pengembangan perangkat lunak (SDLC) untuk menemukan kelemahan dan memastikan bahwa aplikasi aman. Validasi input, otentikasi, kontrol akses, dan fitur keamanan lainnya semuanya diuji sebagai bagian dari pengujian ini.
4. Persyaratan keamanan : Dalam proses pengembangan, persyaratan keamanan harus ditetapkan dan didokumentasikan. Hal ini menjamin bahwa keamanan dipertimbangkan sepanjang SDLC dan bahwa aplikasi tersebut mematuhi persyaratan keamanan.
5. enkripsi: Keamanan aplikasi sangat bergantung pada enkripsi. Tujuannya adalah untuk mencegah pihak luar mengakses informasi pribadi. Data saat disimpan dan dalam perjalanan harus dienkripsi menggunakan metode yang tepat.
6. Akses kontrol: Kontrol akses adalah tindakan keamanan yang harus dimiliki untuk melindungi informasi pribadi dan fitur terbatas. Kontrol akses berbasis peran (RBAC) sistem harus diterapkan untuk membatasi izin pengguna pada kemampuan yang mereka perlukan.
7. Praktik pengkodean yang aman: Praktik pengkodean yang aman harus dilakukan setelah SDLC (siklus hidup pengembangan perangkat lunak). Itulah mengapa sangat penting untuk mematuhi standar industri saat menulis kode, melakukan peninjauan rutin, dan memperbaiki segala kekurangan yang Anda temukan.
8. Pelatihan keamanan : Pengembang dan anggota tim lainnya harus menerima pelatihan keamanan untuk memastikan mereka mengetahui potensi ancaman dan cara mengimplementasikan fitur-fitur tersebut ke dalam program.
Tantangan dan Kerugian Siklus Hidup Pengembangan Perangkat Lunak yang Aman

Siklus Hidup Pengembangan Perangkat Lunak Aman (SSDLC) adalah metode pengembangan perangkat lunak yang mengutamakan keamanan di setiap tahap. Meskipun SSDLC dapat meningkatkan keamanan perangkat lunak, ada beberapa kesulitan dan kerugian yang perlu dipertimbangkan:
✅ Peningkatan waktu dan biaya : Implementasi SSDLC menambahkan langkah-langkah ekstra pada proses pengembangan, yang dapat meningkatkan waktu dan biaya pengembangan perangkat lunak.
✅ Resistensi terhadap perubahan : Langkah-langkah keamanan baru mungkin sulit diintegrasikan oleh pengembang ke dalam proses pengembangan mereka, terutama jika mereka merasa hal itu akan memperpanjang waktu kerja mereka.
✅ Kesulitan implementasi : Terutama jika tim pengembang kurang berpengalaman dalam bidang keamanan, mungkin akan sulit untuk menerapkan semua langkah keamanan yang diperlukan selama proses pengembangan.
✅ Rasa aman yang semu : Mengikuti SSDLC tidak menjamin bahwa perangkat lunak akan sepenuhnya aman. Masih ada kemungkinan kerentanan yang tidak teridentifikasi atau ditangani oleh proses pengembangan.
✅ Integrasi dengan perangkat lunak pihak ketiga : Jika produk yang sedang dikembangkan berinteraksi dengan perangkat lunak atau layanan pihak ketiga, maka keamanan komponen pihak ketiga tersebut juga harus diperhatikan.
✅ Sumber daya terbatas : Tim pengembangan kecil atau organisasi dengan sumber daya terbatas mungkin kesulitan menerapkan SSDLC secara efektif.
✅ Kompatibilitas dengan metodologi tangkas: SSDLC dapat menjadi tantangan untuk diterapkan dalam metodologi pengembangan tangkas yang menekankan pengembangan cepat dan fleksibilitas.
Pertanyaan Umum Demo Slot
Q1: Mengapa SSDLC penting?
Jawaban: Untuk mengurangi kemungkinan serangan siber, pelanggaran data, dan masalah keamanan lainnya, SSDLC sangat penting karena membantu mencegah masuknya kesalahan dan kerentanan keamanan ke dalam sistem perangkat lunak. Dengan menerapkan keamanan sejak dini, bisnis dapat menghemat waktu dan uang dengan mengatasi potensi masalah sebelum masalah tersebut berkembang sepenuhnya.
Q2: Bagaimana SSDLC berintegrasi dengan metodologi pengembangan perangkat lunak lain, seperti Agile atau Waterfall?
Jawab: Dengan memasukkan pertimbangan keamanan ke dalam setiap tahapan proses pengembangan, SSDLC dapat dijalankan dalam pendekatan pengembangan perangkat lunak lainnya. Misalnya, pengujian keamanan dapat dimasukkan dalam setiap sprint proyek agile, sementara itu dapat dilakukan pada setiap pencapaian penting dalam proyek air terjun.
Q3: Kerentanan keamanan umum apa yang dapat dimitigasi oleh SSDLC?
Jawaban : Beberapa kerentanan keamanan umum yang dapat dibantu mitigasinya oleh SSDLC meliputi hal-hal berikut:
- Scripting lintas situs (XSS)
- Injeksi SQL
- buffer overflow
- Otentikasi dan otorisasi tidak aman
- Penyimpanan data tidak aman
Q4: Bagaimana pengembang dapat memastikan bahwa keamanan dimasukkan ke dalam setiap tahap SSDLC?
Jawaban: Pengembang dapat memastikan bahwa keamanan terintegrasi ke dalam setiap tahap SSDLC dengan mengikuti praktik pengkodean yang aman, menggunakan pustaka dan kerangka kerja yang aman, serta melakukan pengujian keamanan di setiap fase proses pengembangan.
Q5: Bagaimana pengujian keamanan dapat diintegrasikan ke dalam SSDLC?
Jawaban : Pengujian keamanan dapat diintegrasikan ke dalam SSDLC dengan menjalankan berbagai pengujian keamanan, termasuk analisis kode statis, analisis kode dinamis, dan pengujian penetrasi, pada setiap tahap proses pengembangan.
Q6: Alat apa saja yang tersedia untuk membantu memelihara SSDLC?
Jawaban: Beberapa alat yang dapat digunakan untuk mendukung SSDLC meliputi:
- Alat analisis kode statis
- Alat analisis kode dinamis
- Alat uji penetrasi
- Alat pemodelan ancaman
- Mengamankan pelatihan pembangunan dan program kesadaran
Kesimpulan
Mempelajari Siklus Hidup Pengembangan Perangkat Lunak yang Aman adalah langkah pertama dalam memastikan keamanan produk perangkat lunak Anda. Hasil yang lebih tangguh akan muncul dengan memahami rincian setiap prosedur. Jika Anda menerapkan pengetahuan yang ditawarkan untuk memastikan bahwa pendekatan pengembangan Anda mengikuti praktik terbaik industri dan meminimalkan risiko, proyek pengembangan perangkat lunak Anda secara keseluruhan akan lebih aman. Proyek pengembangan perangkat lunak Anda secara keseluruhan seharusnya lebih aman.