+1 315 210 4488
 +91 99888 06489


10 mars
L’écosystème numérique actuel a été rapidement influencé par la fréquence des failles de sécurité logicielles. Pour cette raison, les entreprises et les organisations donnent désormais la priorité au développement de logiciels sécurisés. L'une des approches efficaces consiste à adopter la Développement de logiciels sécurisés Cycle de vie (SSDLC). Il vous aidera à comprendre SSDLC, son importance dans la création d'applications logicielles sécurisées et comment le mettre en œuvre avec succès. Alors, détendez-vous pendant que nous vous présentons ces informations étonnantes sur l'univers SSDLC !
Qu'est-ce que le cycle de vie du développement de logiciels sécurisés
Le framework SDLC est un modèle de la procédure complète de création de logiciel : planification, conception, construction, publication, maintenance, mises à jour, retrait de l'application si nécessaire et toutes les autres étapes sont incluses.
Le cycle de vie de développement logiciel sécurisé (SSDLC) développe cette procédure en intégrant la sécurité à chaque phase du cycle de vie. Les équipes mettant en œuvre DevSecOps utilisent un SSDLC. L'approche implique de sauvegarder l'environnement de développement et de mettre en œuvre les meilleures pratiques de sécurité avec des éléments de développement fonctionnels.
Quels sont les avantages du cycle de vie du développement logiciel sécurisé

La mise en œuvre d'un cycle de vie de développement logiciel sécurisé (SSDLC) présente de nombreux avantages. La possibilité d'intégrer la sécurité dès la conception du logiciel, plutôt que de l'ajouter a posteriori, constitue sans doute son atout le plus important. Avant qu'ils ne puissent causer des dommages considérables, un SDLC bien conçu contribue à identifier et à atténuer les risques de sécurité au début du processus de développement logiciel.
👉Sécurité renforcée : L’objectif principal du cycle de vie du développement logiciel (SDLC) est d’améliorer la sécurité tout au long de ce processus. Par conséquent, le produit final est plus sûr et moins vulnérable aux attaques de pirates informatiques.
👉Réduction des coûts : La mise en œuvre d’un cycle de vie de développement logiciel (SDLC) permet de réaliser des économies en limitant les incidents de sécurité coûteux et les interruptions de service. Lorsqu’une entreprise peut démontrer avoir mis en place un SDLC robuste, les compagnies d’assurance peuvent, dans certains cas, lui accorder des réductions.
👉Conformité améliorée : Un cycle de vie du développement logiciel (SDLC) peut aider les organisations à se conformer aux réglementations sectorielles et gouvernementales en matière de cybersécurité . C’est primordial, car de plus en plus de secteurs sont soumis à des réglementations strictes en matière de cybersécurité.
👉Augmentation de la satisfaction client : Les clients demandent aux entreprises d'essayer de protéger leurs données à mesure qu'elles prennent conscience des dangers associés à la cybersécurité. L'engagement d'une organisation en matière de sécurité peut être démontré aux clients via un SDLC.
Pourquoi les entreprises préfèrent-elles le cycle de vie du développement de logiciels sécurisés
Les entreprises privilégient le cycle de vie de développement logiciel sécurisé (SSDLC) car il offre un cadre pour la création de logiciels où la sécurité est une priorité absolue. Chaque étape du cycle de vie de développement logiciel (SDLC), de la planification et la conception au déploiement, en passant par le codage, les tests et l'intégration de la sécurité, doit prendre en compte ces éléments.
Les entreprises peuvent réduire leur risque de failles de sécurité et prévenir les dangers potentiels en adhérant à un SSDLC, ce qui peut les aider à éviter des pertes de temps, d'argent et des atteintes à leur réputation. Un cycle de vie de développement logiciel sécurisé peut également aider les entreprises à respecter leurs obligations légales, telles que celles décrites dans le Règlement Général de Protection des Données (RGPD) ou le Norme de sécurité des données de l'industrie des cartes de paiement (PCIDSS).
Dans l'ensemble, l'adoption d'un SSDLC peut aider les entreprises à adopter une approche plus préventive et proactive en matière de sécurité plutôt que de simplement répondre aux événements de sécurité au fur et à mesure qu'ils se produisent. Cela pourrait donner à l'entreprise et à ses clients, qui veulent savoir que leurs données et leurs systèmes sont protégés contre les dangers potentiels, une tranquillité d'esprit.
Quelles sont les étapes impliquées dans le cycle de vie du développement de logiciels sécurisés ?

Le cycle de vie de développement logiciel sécurisé (SDLC) est la méthode que nous utilisons pour protéger nos applications contre les tentatives de piratage. La cybersécurité doit être intégrée au logiciel pour garantir la sécurité des vulnérabilités avant la publication. Nous examinerons les différentes étapes du SDLC sécurisé et les contrôles de sécurité à chacune d'elles.
✔️ Phase de planification : - La première étape du SDLC sécurisé est la phase de planification, au cours de laquelle les objectifs et les besoins de l'application logicielle ont prévalu. De plus, les exigences de sécurité de l'application sont déterminées et l'équipe de sécurité collabore avec l'équipe de développement pour établir les mesures de sécurité à intégrer à chaque étape du processus.
✔️ Phase des exigences : - La collecte et la documentation des besoins de l'application logicielle sont ce qui se passe lors de la phase des exigences. Il s’agit de décider des fonctionnalités requises, de la vitesse de traitement requise et du niveau de sécurité requis. Le cycle de vie du développement logiciel intègre des considérations de sécurité dans la création de politiques et de procédures.
✔️ Phase de conception:- Après avoir collecté les exigences, l’étape suivante consiste à concevoir l’architecture du logiciel. De plus, les équipes de développement et de sécurité enquêtent sur toute faille de sécurité dans l'architecture du système et tentent de les corriger. À ce stade, des mesures de sécurité – cryptage, contrôles d’accès et pratiques de codage sécurisées peuvent être mises en œuvre.
✔️ Phase de développement:- Le logiciel est construit pendant la phase de développement en utilisant la conception produite pendant la phase de conception. L'équipe derrière le code utilise des méthodes de développement sûres et sans bugs connues sous le nom de pratiques de codage sécurisées. L'équipe de sécurité effectue des tests de sécurité de routine tout au long du processus de développement pour confirmer l'efficacité des contrôles de sécurité mis en œuvre lors de la phase précédente.
✔️ Phase de test : - Le programme est examiné pour vérifier sa sécurité et sa conformité aux exigences établies lors de la phase de planification. Les équipes de sécurité effectuent des tests supplémentaires, tels que des évaluations de pénétration et de vulnérabilité, pour découvrir toute faille de sécurité qui aurait pu être manquée. L'équipe de sécurité travaille avec l'équipe de développement pour corriger toute vulnérabilité découverte lors des tests.
✔️ Phase de déploiement : - La phase de déploiement consiste à publier le logiciel dans un environnement réel. L'équipe de sécurité vérifie la sécurité de l'application logicielle avant de la rendre publique. Le groupe de sécurité collabore avec les opérations pour sauvegarder les paramètres de production et affiner les paramètres de l'application.
✔️ Phase d'entretien : - Pour assurer la sécurité du programme, la phase de maintenance est celle où les choses se font. Ils effectuent des tests de sécurité de routine pour rechercher de nouvelles failles de sécurité et vérifier l'efficacité des contrôles de sécurité aux étapes précédentes. De plus, cette équipe de sécurité collabore avec l'équipe de développement pour résoudre toute faille de sécurité découverte lors de la maintenance de routine.
Enfin, le cycle de vie de développement de logiciels sécurisés est un ensemble de procédures et de lignes directrices permettant de créer des logiciels sans risque contre les interférences malveillantes. Prendre des précautions contre les failles de sécurité et les cyberattaques pendant le développement nécessite une approche globale de la sécurité des logiciels. Plus sécurisées et moins sensibles aux attaques, les applications logicielles peuvent être améliorées lorsque les entreprises adhèrent aux pratiques SDLC sécurisées.
Outils et techniques pour la mise en œuvre du cycle de vie du développement logiciel sécurisé
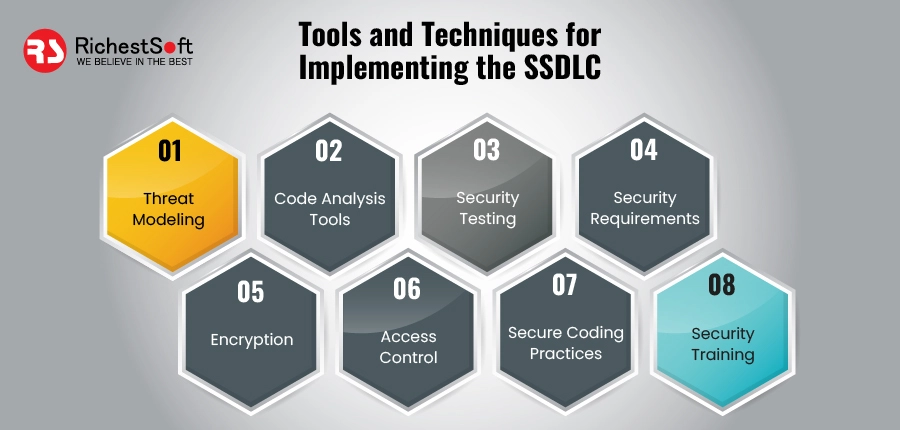
Pour garantir la protection de l'application dès le début du processus de développement , un cycle de vie de développement logiciel sécurisé doit être mis en œuvre. Voici quelques outils et méthodes applicables à ce cycle de vie :
1. Modélisation des menaces: Cette technique est utilisée dès le début du processus de développement pour détecter les dangers potentiels de sécurité et les failles dans l’application. Cela implique de créer un modèle de menace décrivant les éléments de l'application, d'identifier les risques potentiels et de les classer en fonction de leur propension à se matérialiser et de leur gravité potentielle.
2. Outils d'analyse de code:- Les problèmes de sécurité potentiels tels que l'injection SQL, les scripts intersites et les dépassements de tampon peuvent être détectés et résolus à l'aide de ces outils. Le SAST (Test de sécurité des applications statiques) et DAST (Test de sécurité dynamique des applications) ne sont que deux exemples des nombreux outils d'analyse de code pouvant être utilisés dans l'environnement de développement.
3. Tests de sécurité : Des tests de sécurité doivent être effectués tout au long du cycle de vie du développement logiciel (SDLC) afin de détecter les failles et de garantir la sécurité de l’application. La validation des entrées, l’authentification, le contrôle d’accès et les autres fonctionnalités de sécurité sont tous testés dans ce cadre.
4. Exigences de sécurité : Lors du développement, les exigences de sécurité doivent être définies et documentées. Cela garantit que la sécurité est prise en compte tout au long du cycle de vie du développement logiciel et que l’application est conforme aux exigences de sécurité.
5. Chiffrement: La sécurité des applications repose en grande partie sur le chiffrement. Son objectif est d'empêcher des tiers d'accéder à des informations privées. Les données au repos et en transit doivent être chiffrées à l’aide de méthodes appropriées.
6. Contrôle d'accès: Le contrôle d'accès est une mesure de sécurité indispensable pour protéger les informations privées et les fonctionnalités restreintes. Contrôle d'accès basé sur les rôles (RBAC) doivent être mis en place pour restreindre les autorisations des utilisateurs aux capacités dont ils ont besoin.
7. Pratiques de codage sécurisées: Les pratiques de codage sécurisées devraient venir après le SDLC (cycle de vie de développement logiciel). C'est pourquoi il est important de respecter les normes de l'industrie lors de la rédaction du code, d'effectuer des révisions régulières et de corriger les défauts que vous découvrez.
8. Formation à la sécurité : Les développeurs et les autres membres de l'équipe doivent recevoir une formation à la sécurité afin de s'assurer qu'ils connaissent les menaces potentielles et comment implémenter de telles fonctionnalités dans le programme.
Défis et inconvénients du cycle de vie du développement de logiciels sécurisés

Le cycle de vie de développement logiciel sécurisé (SSDLC) est une méthode de développement de logiciels qui accorde la priorité absolue à la sécurité à chaque étape. Bien que SSDLC puisse augmenter la sécurité des logiciels, il existe quelques difficultés et inconvénients à prendre en compte :
✅ Augmentation du temps et des coûts : La mise en œuvre du SSDLC ajoute des étapes supplémentaires au processus de développement, ce qui peut augmenter le temps et le coût du développement logiciel.
✅ Résistance au changement : Les nouvelles mesures de sécurité peuvent être laborieuses à intégrer dans le processus de développement des développeurs, surtout s'ils estiment qu'elles rallongeront leur temps de travail.
✅ La difficulté de mise en œuvre : Surtout si l'équipe de développement manque d'expérience en matière de sécurité, il peut être difficile d'appliquer toutes les mesures de sécurité nécessaires au cours du processus de développement.
✅ Fausse impression de sécurité : Le respect du cycle de vie de développement logiciel (SSDLC) ne garantit pas une sécurité totale du logiciel. Des vulnérabilités peuvent subsister, non identifiées ou non corrigées lors du développement.
✅ Intégration avec des logiciels tiers : Si le produit en cours de développement interagit avec des logiciels ou des services tiers, il convient également de prendre en compte la sécurité des composants tiers.
✅ Ressources limitées : Les petites équipes de développement ou les organisations disposant de ressources limitées peuvent avoir du mal à mettre en œuvre efficacement le SSDLC.
✅ Compatibilité avec les méthodologies agiles: SSDLC peut être difficile à mettre en œuvre dans le cadre d'une méthodologie de développement agile qui met l'accent sur le développement rapide et la flexibilité.
FAQ
Q1 : Pourquoi le SSDLC est-il important ?
Réponse : Afin de réduire les risques de cyberattaques, de violations de données et autres problèmes de sécurité, le cycle de vie de développement logiciel (SSDLC) est essentiel car il permet de prévenir l’introduction de failles et de vulnérabilités dans les systèmes logiciels. En intégrant la sécurité dès le début, les entreprises peuvent économiser du temps et de l’argent en corrigeant les problèmes potentiels avant qu’ils ne se développent pleinement.
Q2 : Comment SSDLC s'intègre-t-il à d'autres méthodologies de développement logiciel, telles que Agile ou Waterfall ?
Réponse : En intégrant des considérations de sécurité à chaque étape du processus de développement, SSDLC peut être exécuté dans d'autres approches de développement logiciel. Par exemple, les tests de sécurité peuvent être inclus dans chaque sprint d'un projet agile, tandis qu'ils peuvent être effectués à chaque étape importante d'un projet en cascade.
Q3 : Quelles vulnérabilités de sécurité courantes un SSDLC peut-il aider à atténuer ?
Réponse : Voici quelques exemples de vulnérabilités de sécurité courantes qu'un SSDLC peut contribuer à atténuer :
- Script inter-site (XSS)
- Injection SQL
- Débordement de tampon
- Authentification et autorisation non sécurisées
- Stockage de données non sécurisé
Q4 : Comment les développeurs peuvent-ils garantir que la sécurité est intégrée à chaque étape du SSDLC ?
Réponse : Les développeurs peuvent garantir l’intégration de la sécurité à chaque étape du cycle de vie du développement logiciel sécurisé (SSDLC) en suivant des pratiques de codage sécurisées, en utilisant des bibliothèques et des frameworks sécurisés et en effectuant des tests de sécurité à chaque phase du processus de développement.
Q5 : Comment les tests de sécurité peuvent-ils être intégrés dans un SSDLC ?
Réponse : Les tests de sécurité peuvent être intégrés à un cycle de vie de développement logiciel (SSDLC) en exécutant divers tests de sécurité, notamment l'analyse statique du code, l'analyse dynamique du code et les tests d'intrusion, à chaque étape du processus de développement.
Q6 : Quels outils sont disponibles pour aider à maintenir un SSDLC ?
Réponse : Voici quelques outils pouvant être utilisés pour prendre en charge un cycle de vie de développement logiciel (SSDLC) :
- Outils d'analyse de code statique
- Outils d'analyse de code dynamique
- Outils de test de pénétration
- Outils de modélisation des menaces
- Programmes de formation et de sensibilisation au développement sécurisé
Conclusion
Se renseigner sur le cycle de vie du développement logiciel sécurisé est la première étape pour garantir la sécurité de vos produits logiciels. Un résultat plus résilient naîtra de la compréhension des détails de chaque procédure. Si vous appliquez les connaissances proposées pour garantir que votre approche de développement suit les meilleures pratiques de l'industrie et minimise les risques, vos projets de développement de logiciels devraient être globalement plus sûrs. Vos projets de développement logiciel devraient être globalement plus sûrs.