+1 315 210 4488
 +91 99888 06489


16. Oktober 2024
Unser Alltag ist zunehmend von mobilen Apps abhängig geworden, sei es beim Einkaufen, beim Bestellen von Essen oder beim Verwalten unserer Finanzen. Mit der zunehmenden Nutzung mobiler Apps sind jedoch auch die damit verbundenen Risiken gestiegen. Die Sicherheit mobiler Apps ist für Entwickler, Unternehmen und Benutzer von entscheidender Bedeutung.
Laut dem neuesten von Symantec veröffentlichten Bericht gab es allein im Jahr 54 einen Anstieg der mobilen Malware-Varianten um 2017 %, wobei 27.4 Millionen neue Samples entdeckt wurden. Dies zeigt, dass die Sicherheit mobiler Apps ein ernstes Problem ist, das gelöst werden muss. In diesem Blog finden wir einige der besten Strategien für die Sicherheit mobiler Apps und die häufigsten Schwachstellen, die App-Entwickler beachten sollten.
Indem sie den besten Ansatz verfolgen und gängige Schwachstellen verstehen, können App-Entwickler sicherstellen, dass ihre mobilen Apps sicher sind und die vertraulichen Daten der Benutzer geschützt sind. Unternehmen und Benutzer müssen sich dieser Sicherheitsbedrohungen bewusst sein und die erforderlichen Sicherheitsvorkehrungen treffen, um sich zu schützen.
In diesem Blog geht es tiefer um die Sicherheit mobiler Apps und um Einblicke und Tipps zur Entwicklung sicherer Apps und zur Vermeidung häufiger Sicherheitsrisiken.
Was ist die Sicherheit mobiler Apps?
Die Sicherheit mobiler Apps umfasst die Maßnahmen zum Schutz mobiler Anwendungen vor unbefugtem Zugriff, Beschädigung oder Diebstahl. Mit der zunehmenden Nutzung von Smartphones und Mobilgeräten ist die Sicherheit mobiler Apps zu einem kritischen Thema für Benutzer und Unternehmen geworden. Bei der Sicherheit mobiler Apps geht es um die Durchsetzung verschiedener Sicherheitsprotokolle und -funktionen, um zu gewährleisten, dass die Anwendung repariert wurde und Benutzerdaten geschützt sind.
Es verfügt über sichere Datenverschlüsselung, Benutzerauthentifizierung, Kodierungspraktiken, Zugriffskontrollen und mehr. Mobile Apps sind anfällig für Cyber-Angriffe, wie Identitätsdiebstahl, Datenmissbrauch und mehr, ohne entsprechende Sicherheitsmaßnahmen. Daher müssen Entwickler mobiler Apps der Sicherheit Priorität einräumen und die besten Techniken implementieren, um Benutzerdaten zu schützen und die Sicherheit ihrer Anwendungen zu gewährleisten.
Best Practices zur Sicherung mobiler Apps
Mit der zunehmenden Nutzung mobiler Apps ist die Sicherheit dieser mobilen Apps zu einem erheblichen Problem geworden. Cyberpunks suchen immer nach Schwachstellen, die sie ausnutzen können, und jede Sicherheitslücke kann zu einem Datenverstoß führen, der schwerwiegende Folgen haben kann. Daher ist es von entscheidender Bedeutung, die besten Methoden zum Schutz mobiler Apps zu befolgen.

Hier besprechen wir 10 Best Practices zur Autorisierung sicherer mobiler Apps
1. Sicherheitscode:
Die erste und beste Methode zum Sichern mobiler Apps ist das Schreiben von sicherem Code. Das Befolgen der besten Codierungspraktiken und -richtlinien garantiert, dass der Code sicher ist. Der Code sollte täglich überprüft und etwaige Schwachstellen sofort behoben werden.
Vorteile von Secure Code
✅ Schützt Benutzerdaten: Durch den sicheren Code wird sichergestellt, dass vertrauliche Benutzerdaten wie Anmeldeinformationen, persönliche Informationen und Finanzdaten vor unbefugtem Zugriff, Diebstahl und Missbrauch geschützt sind.
✅ Verhindert Datenschutzverletzungen: Durch die Einbeziehung sicherer Codierungspraktiken können Entwickler mobiler Apps häufige Schwachstellen verhindern, wie z. B. SQL-Injektionen, Cross-Site-Scripting (XSS) und Pufferüberläufe, die Hacker ausnutzen können, um unbefugten Zugriff auf Benutzerdaten zu erhalten.
✅ Behält den Ruf der App bei: Aufgrund von Sicherheitslücken kompromittierter Apps kann das Vertrauen der Benutzer gefährden und zu einem Rufschaden führen. Sicherer Code hilft, die Integrität und Wichtigkeit der App aufrechtzuerhalten.
✅ Einhaltung von Vorschriften: In vielen Branchen, wie etwa im Gesundheits- und Finanzwesen, gelten besondere Regeln zum Schutz von Benutzerdaten. Durch die Implementierung von sicherem Code können mobile Apps die Einhaltung dieser Vorschriften gewährleisten.
✅ Kosteneffizient: Das Beheben von Sicherheitslücken nach der Veröffentlichung einer App kann kostspielig und zeitaufwändig sein. Durch die Integration von sicherem Code in den Entwicklungsprozess können Entwickler mobiler Apps auf lange Sicht Zeit und Geld sparen.
2. Verschlüsselung verwenden:
Verschlüsselung wandelt Daten in einen Code um, um unbefugten Zugriff zu kontrollieren. Verschlüsselungsansätze zum Schutz sensibler Daten wie Zahlungsdetails, Anmeldeinformationen und persönliche Informationen von Benutzern sind unerlässlich.

Vorteile der Verschlüsselung
✅ Schützt sensible Daten: Verschlüsselung ist eine effektive Methode zum Schutz sensibler Daten wie Finanzdaten, persönliche Informationen, Anmeldeinformationen und anderer sensibler Informationen, die in mobilen Apps gespeichert sind. Durch die Verschlüsselung von Daten wird unbefugter Zugriff verhindert und sichergestellt, dass vertrauliche Informationen sicher bleiben.
✅ Schutz vor Datenlecks: Datenlecks können für mobile Apps und deren Nutzer verheerende Folgen haben, da sie zum Verlust sensibler Informationen, finanziellen Einbußen und Reputationsschäden führen können. Verschlüsselung kann Datenlecks verhindern, indem sie es Angreifern erschwert, die gestohlenen Daten zu lesen und somit die Wahrscheinlichkeit eines erfolgreichen Datenlecks verringert.
✅ Einhaltung von Vorschriften: Viele Branchen und Länder haben Gesetze, die die Verwendung von Verschlüsselung zum Schutz sensibler Daten vorschreiben. Unternehmen können diese Vorschriften einhalten, indem sie die Verschlüsselung in mobilen Apps implementieren und so kostspielige Bußgelder und Strafen vermeiden.
✅ Stärkt das Vertrauen der Nutzer: Nutzer erwarten, dass ihre persönlichen Daten sicher aufbewahrt werden, und vertrauen mobilen Apps nur, die über angemessene Sicherheitsvorkehrungen verfügen. Durch die Verwendung von Verschlüsselung als bewährte Methode können mobile Apps das Vertrauen ihrer Nutzer gewinnen und ihr Engagement für den Schutz ihrer Daten demonstrieren.
✅ Bietet einen Wettbewerbsvorteil: Mobile Apps mit robusten Sicherheitsmaßnahmen, wie z. B. Verschlüsselung, können gegenüber solchen ohne diese Maßnahmen einen Wettbewerbsvorteil haben. Durch ihr Engagement für Sicherheit können mobile Apps Nutzer gewinnen und binden, denen Sicherheit und Datenschutz wichtig sind.
3. Benutzerauthentifizierung:
Benutzerauthentifizierung ist die Methode zur Überprüfung der Identität des Benutzers. Um unbefugten Zugriff auf die mobile App zu verhindern, sind robuste Benutzerauthentifizierungsmechanismen erforderlich. Die Sicherheit der mobilen App kann durch Multi-Faktor-Authentifizierung erhöht werden.
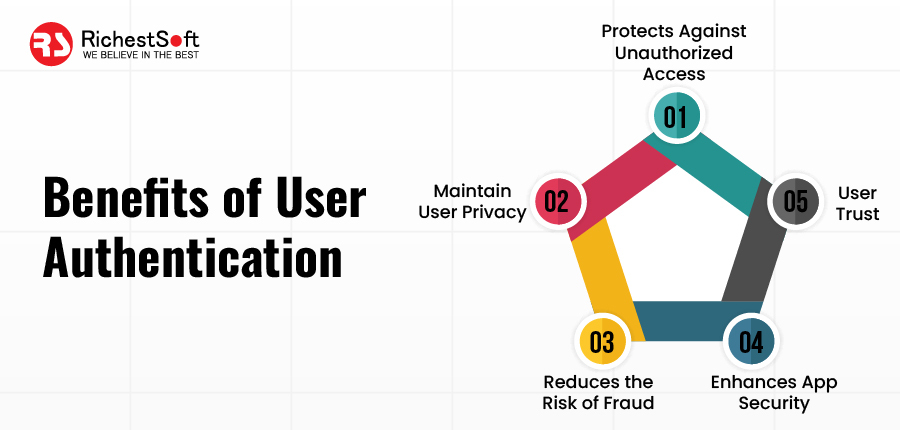
Vorteile der Benutzerauthentifizierung
✅ Schutz vor unbefugtem Zugriff: Die Benutzerauthentifizierung ist ein effektiver Schutz vor unbefugtem Zugriff auf die Daten und Funktionen der App. Durch die Anmeldung mit einem eindeutigen Benutzernamen und Passwort wird sichergestellt, dass nur autorisierte Benutzer auf die Funktionen und Daten der App zugreifen können.
✅ Schützt die Privatsphäre der Nutzer: Die Nutzerauthentifizierung trägt zum Schutz der Privatsphäre bei, indem sie sicherstellt, dass nur der beabsichtigte Nutzer auf seine Daten zugreifen kann. Dies ist besonders wichtig für Apps, die sensible Informationen wie Finanzdaten oder Gesundheitsdaten speichern.
✅ Reduziert das Betrugsrisiko: Die Nutzerauthentifizierung trägt zur Verringerung des Betrugsrisikos bei, indem sie sicherstellt, dass die Nutzer tatsächlich die sind, für die sie sich ausgeben. Dies ist besonders wichtig für Apps, die Finanztransaktionen oder sensible Daten verarbeiten.
✅ Verbessert die App-Sicherheit: Die Benutzerauthentifizierung kann mit anderen Sicherheitsmaßnahmen kombiniert werden, um die allgemeine App-Sicherheit zu erhöhen. Beispielsweise kann sie zusammen mit Verschlüsselung und sicheren Programmierpraktiken eingesetzt werden, um mehrere Schutzebenen gegen potenzielle Bedrohungen zu bieten.
✅ Stärkt das Nutzervertrauen: Durch die Implementierung von Nutzerauthentifizierung als bewährte Methode können App-Entwickler das Vertrauen der Nutzer stärken, indem sie ihr Engagement für den Schutz ihrer Privatsphäre und Daten demonstrieren. Dies führt zu einer höheren Nutzerbindung und -loyalität.
4. Datenminimierung:
Datenminimierung ist die Methode, nur die notwendigen Daten zu sammeln und zu speichern. Das Speichern unnötiger Daten erhöht das Risiko von Datenverletzungen. Daher ist es wichtig, nur die benötigten Daten zu sammeln und zu speichern.
Vorteile der Datenminimierung
✅ Reduziertes Risiko von Datenlecks: Durch die Minimierung der Menge an sensiblen Daten, die in der App und auf den Servern gespeichert werden, wird das Risiko von Datenlecks deutlich verringert. Hacker können dadurch weniger Daten stehlen, was die Wahrscheinlichkeit eines erfolgreichen Cyberangriffs senkt.
✅ Einhaltung der Vorschriften: Die Datenminimierung wird gemäß DSGVO , HIPAA und CCPA empfohlen. Durch die Anwendung dieser Best Practice können Entwickler mobiler Apps sicherstellen, dass ihre App diesen Vorschriften entspricht und rechtliche Strafen vermeiden.
✅ Verbesserter Datenschutz: Nutzer achten zunehmend auf ihre Privatsphäre und zögern immer mehr, persönliche Daten mit mobilen Apps zu teilen. Durch die Implementierung von Datenminimierung können App-Entwickler Nutzern versichern, dass ihre Daten nur bei Bedarf erhoben und nicht länger als nötig gespeichert werden.
✅ Geringere Kosten: Durch die Speicherung von weniger Daten können App-Entwickler die Kosten für Datenspeicherung und -sicherung senken. Dies ist insbesondere für kleinere Unternehmen von Vorteil, die mehr Ressourcen für umfangreiche Sicherheitsmaßnahmen benötigen.
✅ Verbesserte App-Performance: Mobile Apps, die große Datenmengen speichern, können Leistungsprobleme aufweisen. Durch die Minimierung der gespeicherten Datenmenge können Entwickler die App-Performance verbessern und Ladezeiten verkürzen, was zu einer besseren Benutzererfahrung führt.
5. Regelmäßige Updates:
Regelmäßige Updates können helfen, Sicherheitslücken zu schließen und die Sicherheit der App zu verbessern. Es ist wichtig, die mobile App regelmäßig zu aktualisieren, um sicherzustellen, dass sie geschützt und frei von Sicherheitslücken ist.
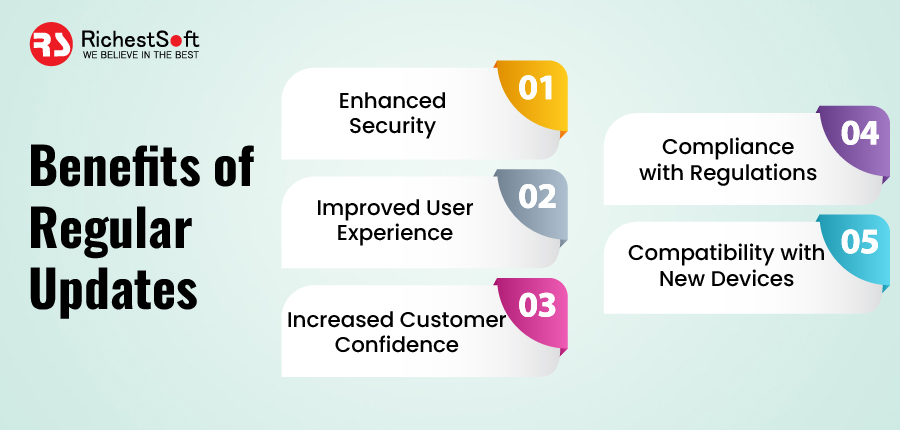
Vorteile regelmäßiger Updates
✅ Verbesserte Sicherheit: Regelmäßige Updates helfen, Sicherheitslücken zu schließen und Fehler zu beheben, die Angreifer ausnutzen könnten. Indem Sie Ihre App mit den neuesten Sicherheitspatches aktualisieren, können Sie das Risiko eines Cyberangriffs deutlich verringern.
✅ Verbesserte Benutzererfahrung: Regelmäßige App-Updates verbessern Funktionalität und Benutzerfreundlichkeit. Neue Funktionen und Fehlerbehebungen steigern die Leistung und machen die App effizienter und benutzerfreundlicher.
✅ Gesteigertes Kundenvertrauen: Regelmäßige Updates unterstreichen Ihr Engagement für die Sicherheit und den Datenschutz Ihrer Nutzer. Dies stärkt das Kundenvertrauen, hilft, bestehende Nutzer zu binden und neue zu gewinnen.
✅ Einhaltung von Vorschriften: Mobile Apps, die sensible Daten wie Finanz- oder Gesundheitsinformationen verarbeiten, können datenschutzrechtlichen Bestimmungen unterliegen. Regelmäßige Updates tragen zur Einhaltung dieser Vorschriften bei und reduzieren das Risiko kostspieliger Bußgelder und rechtlicher Schritte.
✅ Kompatibilität mit neuen Geräten und Betriebssystemen: Ständig werden neue Geräte und Betriebssysteme veröffentlicht. Regelmäßige Updates tragen dazu bei, dass Ihre App mit diesen neuen Technologien kompatibel ist. So können Sie die potenzielle Nutzerbasis Ihrer App erweitern und in der sich schnell verändernden mobilen Landschaft relevant bleiben.
6. Einsatz von SSL/TLS:
SSL/TLS ist ein Sicherheitsprotokoll, das die zwischen dem Kunden und dem Server ausgetauschten Daten verschlüsselt. Die Verwendung von SSL/TLS ist unbedingt erforderlich, um die Sicherheit der zwischen der mobilen App und dem Server ausgetauschten Daten zu gewährleisten.
Vorteile von SSL/TLS
✅ Datenschutz: SSL/TLS bietet Ende-zu-Ende-Verschlüsselung und gewährleistet so die Sicherheit und Vertraulichkeit der zwischen App und Server übertragenen Daten. Dies ist besonders wichtig bei sensiblen Informationen wie persönlichen, finanziellen und Gesundheitsdaten.
✅ Schutz vor Man-in-the-Middle-Angriffen: Das SSL/TLS-Protokoll hilft, Man-in-the-Middle-Angriffe zu verhindern, die auftreten können, wenn ein Angreifer die zwischen Anwendung und Server übertragenen Daten abfängt und manipuliert. Dies geschieht durch die Überprüfung der Serveridentität und den damit verbundenen Aufbau einer sicheren Verbindung.
✅ Gewährleistet die Authentizität der Daten: SSL/TLS stellt sicher, dass Daten während der Übertragung unverändert und nicht manipuliert werden. Dies wird durch digitale Signaturen erreicht, die die Authentizität und Integrität der Daten belegen.
✅ Stärkt das Kundenvertrauen: Die Verwendung von SSL/TLS kann das Vertrauen der Kunden in eine App erhöhen, da sie wissen, dass ihre Daten sicher übertragen werden. Dies ist besonders vorteilhaft für Finanz- und E-Commerce-Apps, in denen Kunden sensible Informationen austauschen.
✅ Einhaltung gesetzlicher Bestimmungen: Viele regulatorische Rahmenbedingungen fordern SSL/TLS, insbesondere bei der Übertragung sensibler Daten. Durch die Verwendung von SSL/TLS können mobile Apps diese Vorschriften einhalten und potenzielle Strafen oder rechtliche Konsequenzen vermeiden.
7. Code-Verschleierung:
Code-Verschleierung ist die Methode, den Code komplex und schwer verständlich zu machen. Sie kann dazu beitragen, das Reverse Engineering der mobilen App zu kontrollieren, was zu Sicherheitslücken führen kann.
Vorteile der Code-Verschleierung
✅ Schutz vor Reverse Engineering: Code-Verschleierung erschwert es Angreifern, den Code Ihrer App zu analysieren und sensible Informationen zu extrahieren oder unautorisierte Kopien Ihrer App zu erstellen.
✅ Verbesserte App-Performance: Code-Verschleierung kann auch zu einer verbesserten App-Performance führen, indem die Größe des Codes reduziert und er effizienter gestaltet wird.
✅ Erhöhte Sicherheit von Verschlüsselungsschlüsseln und -algorithmen: Durch die Verschleierung von Code, der sensible Informationen wie Verschlüsselungsschlüssel und -algorithmen enthält, können Sie diese Elemente noch besser vor der Entdeckung und Ausnutzung durch Angreifer schützen.
✅ Minimierung der Auswirkungen von App-Schwachstellen: Durch die Verschleierung des Codes wird es Angreifern erschwert, Schwachstellen im Code Ihrer App auszunutzen, wodurch die Auswirkungen von Sicherheitsverletzungen reduziert werden.
✅ Einhaltung regulatorischer und Compliance-Anforderungen: Viele Branchen, wie beispielsweise das Finanz- und Gesundheitswesen, unterliegen strengen regulatorischen Anforderungen hinsichtlich der Sicherheit mobiler Apps. Die Verwendung von Code-Verschleierung als bewährte Methode kann dazu beitragen, die Einhaltung dieser Vorschriften zu gewährleisten und kostspielige Bußgelder oder rechtliche Probleme zu vermeiden.
8. Nutzung von Sicherheitsbibliotheken:
Es stehen mehrere Sicherheitsbibliotheken zur Verfügung, mit denen die Sicherheit der mobilen App erhöht werden kann. Diese Bibliotheken bieten verschiedene Sicherheitsfunktionen wie Authentifizierung, Verschlüsselung und Datenvalidierung.
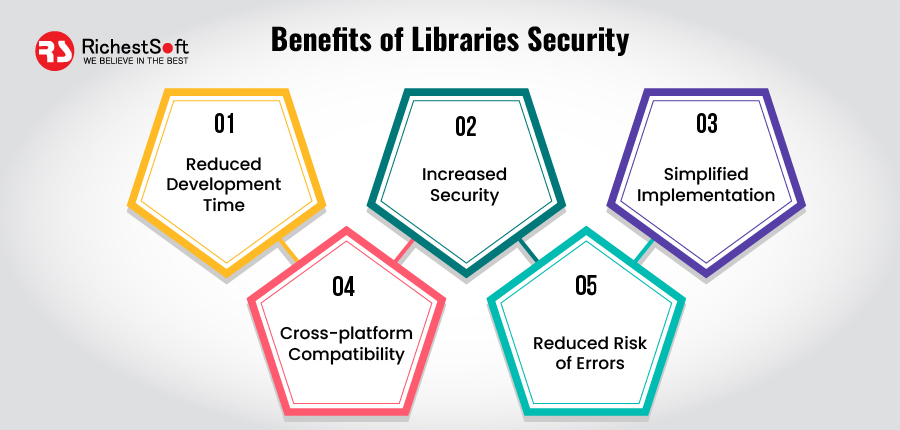
Vorteile der Sicherheit für Bibliotheken
✅ Reduzierte Entwicklungszeit: Sicherheitsbibliotheken bieten vorgefertigte Code-Module, die in den Quellcode der App integriert werden können und so Entwicklungszeit und -aufwand sparen. Entwickler können Datenverschlüsselung, Authentifizierung und sichere Netzwerkkommunikation einfach hinzufügen, ohne eigenen Code schreiben zu müssen.
✅ Erhöhte Sicherheit: Sicherheitsexperten entwickeln spezielle Bibliotheken, die ständig aktualisiert werden, um neuen Sicherheitsbedrohungen zu begegnen. Dadurch wird sichergestellt, dass die App vor bekannten Schwachstellen und aktuellen Sicherheitsfunktionen geschützt ist.
✅ Vereinfachte Implementierung: Sicherheitsbibliotheken sind so konzipiert, dass sie sich leicht implementieren lassen. Sie bieten eine klare Dokumentation und Codebeispiele, die sich einfach in den Quellcode der App integrieren lassen. Dies erleichtert Entwicklern die Einhaltung bewährter Sicherheitspraktiken, ohne unendlich viel Zeit in die Recherche und Entwicklung individueller Lösungen investieren zu müssen.
✅ Plattformübergreifende Kompatibilität: Viele Sicherheitsbibliotheken sind so konzipiert, dass sie auf mehreren Plattformen wie Android und iOS funktionieren. Dies erleichtert es Entwicklern, sicherzustellen, dass ihre App auf allen Geräten und Betriebssystemen sicher ist.
✅ Geringeres Fehlerrisiko: Die Verwendung vorgefertigter Sicherheitsbibliotheken minimiert das Risiko, Fehler oder Sicherheitslücken in den Quellcode der App einzuführen. Denn die Bibliotheken wurden von Sicherheitsexperten getestet und validiert und enthalten daher seltener Fehler oder Schwachstellen als selbst entwickelter Code.
9. Penetrationstests:
Beim Penetrationstest wird die mobile App durch die Simulation eines realen Angriffs auf Schwachstellen geprüft. So lassen sich Sicherheitslücken identifizieren, die während der Entwicklung möglicherweise übersehen wurden.

Vorteile von Penetrationstests
Schwachstellen identifizieren: Penetrationstests helfen dabei, potenzielle Sicherheitslücken in mobilen Anwendungen zu identifizieren, bevor Angreifer sie ausnutzen können. So können Entwickler diese Schwachstellen beheben, bevor sie die Anwendung für Benutzer bereitstellen.
✅ Sicherheitskontrollen validieren: Penetrationstests können die Wirksamkeit der vorhandenen Sicherheitskontrollen und -maßnahmen überprüfen. Sie stellen sicher, dass die Sicherheitskontrollen wie vorgesehen funktionieren und unbefugten Zugriff oder Datenlecks verhindern können.
✅ Compliance: Penetrationstests sind durch regulatorische Rahmenbedingungen wie die DSGVO und PCI DSS vorgeschrieben. Durch regelmäßige Penetrationstests können Unternehmen die Einhaltung dieser Vorschriften und Standards nachweisen.
✅ Kontinuierliche Verbesserung: Penetrationstests können als Instrument zur kontinuierlichen Verbesserung der Sicherheit mobiler Anwendungen eingesetzt werden. Die aus den Tests gewonnenen Erkenntnisse und Rückmeldungen können zur Optimierung der Anwendungssicherheit genutzt werden.
✅ Markenreputation schützen: Sicherheitslücken oder Schwachstellen in mobilen Anwendungen können die Markenreputation eines Unternehmens schwerwiegend beeinträchtigen. Durch die Integration von Penetrationstests als bewährte Methode können Unternehmen solche Vorfälle verhindern und ihre Markenreputation schützen.
10. App-Berechtigungen:
App-Berechtigungen sind die Berechtigungen, die die mobile App anfordert, um auf die Ressourcen des Geräts zuzugreifen. Es muss unbedingt gewährleistet sein, dass die App nur die erforderlichen Berechtigungen anfordert. Das Anfordern unnötiger Berechtigungen kann zu Sicherheitslücken führen.
Vorteile von App-Berechtigungen
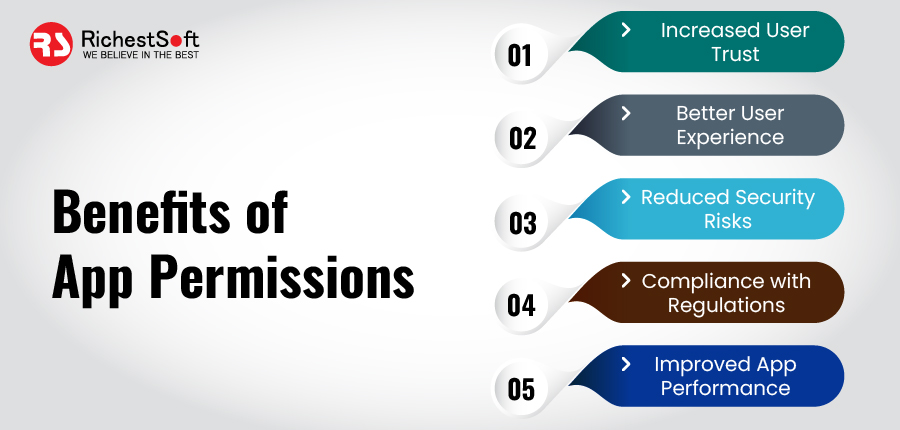
✅ Erhöhtes Nutzervertrauen: Durch die Verwendung von App-Berechtigungen stellen Sie sicher, dass Ihre App nur auf die Informationen zugreift, die sie für die korrekte Funktion benötigt. Dies stärkt das Vertrauen der Nutzer in Ihre App und trägt zu einem positiven Ruf bei.
✅ Bessere Nutzererfahrung: App-Berechtigungen verbessern die Nutzererfahrung, indem nur notwendige Informationen angefordert und die Anzahl der Berechtigungsanfragen reduziert wird. Dies trägt dazu bei, Frustration und die Abwanderung von Nutzern zu vermeiden.
✅ Reduzierte Sicherheitsrisiken: Durch die korrekte Verwaltung von App-Berechtigungen lässt sich das Risiko von Sicherheitslücken verringern und sensible Daten vor unbefugtem Zugriff schützen. Dies trägt dazu bei, Benutzerdaten zu sichern und die Integrität Ihrer App zu gewährleisten.
✅ Einhaltung von Vorschriften: Viele Länder und Branchen haben spezifische Vorschriften zur Erhebung und Nutzung personenbezogener Daten. Durch die Implementierung von App-Berechtigungen stellen Sie sicher, dass Ihre App diesen Vorschriften entspricht und vermeiden potenzielle rechtliche Probleme.
✅ Verbesserte App-Performance: Durch die Minimierung der von Ihrer App erfassten Datenmenge und der Anzahl der Berechtigungsanfragen können Sie die App-Performance verbessern und den Speicher- und Rechenleistungsbedarf Ihrer App reduzieren. Dies führt zu kürzeren Ladezeiten und einem insgesamt verbesserten Nutzererlebnis.
Tools und Technologien zur Sicherung mobiler Apps
Die Sicherheit mobiler Apps ist für App-Entwickler, Unternehmen und Endbenutzer von entscheidender Bedeutung. Glücklicherweise stehen verschiedene Tools und Technologien zur Verfügung, um mobile Apps zu sichern und das Risiko von Sicherheitslücken und Datenlecks zu minimieren. Hier sind einige der bekanntesten Tools und Technologien zur Stärkung mobiler Apps:
- Mobile Device Management (MDM)-Lösungen zur Fernverwaltung und -sicherung von Geräten.
- Sicherheitstesttools für mobile Apps wie OWASP Mobile und Veracode erkennen Schwachstellen in mobilen Apps.
- Multi-Faktor-Authentifizierung (MFA) fügt eine zusätzliche Sicherheitsebene hinzu und verringert das Risiko eines unbefugten Zugriffs.
- Verschlüsselungstechnologien wie SSL/TLS, AES und RSA zur Sicherung der Daten während der Übertragung.
- App-Abschirmungs- und Härtungstechniken wie Code-Verschleierung, App-Wrapping und Runtime Application Self-Protection (RASP) schützen mobile Apps vor Reverse Engineering und Manipulation.
- App-Analyse- und Überwachungstools wie Google Analytics und Firebase nutzen, um das Benutzerverhalten zu verfolgen und Anomalien zu erkennen.
- und geschützt Kodierungs-Frameworks wie React Native und Xamarin, um robuste und zuverlässige mobile Apps zu entwickeln.
Häufig gestellte Fragen
F1: Was sind die häufigsten Schwachstellen in mobilen Apps?
Am: Zu den häufigsten Schwachstellen in mobilen Apps zählen Code-Injektion, unsichere Datenspeicherung, schwache oder unsichere Authentifizierung, Datenlecks und unzureichende Verschlüsselung.
F2: Was sind die Best Practices für die Sicherheit mobiler Apps?
Am: Zu den besten Techniken für die Sicherheit mobiler Apps gehören die Ausführung sicherer Codepraktiken, die Minimierung der Datenspeicherung, die Verwendung von Verschlüsselung, die Implementierung einer Benutzerauthentifizierung und die Verwendung von SSL/TLS.
F3: Wie kann ich sicherstellen, dass meine mobile App sicher ist?
Am: Sie können die Sicherheit Ihrer mobilen App gewährleisten, indem Sie regelmäßige Sicherheitsprüfungen durchführen, während der Entwicklung Sicherheitsmaßnahmen und Penetrationstests implementieren, sich über die neuesten Sicherheitstrends und Patches auf dem Laufenden halten und Ihre mobilen Benutzer über sichere App-Nutzungsmuster informieren.
F4: Was soll ich tun, wenn ich in meiner mobilen App eine Schwachstelle finde?
Antwort : Sollten Sie eine Sicherheitslücke in Ihrer mobilen App entdecken, beheben Sie diese umgehend und informieren Sie Ihre Nutzer darüber. Führen Sie außerdem eine gründliche Untersuchung durch, um die Ursache der Sicherheitslücke zu ermitteln und Sicherheitsmaßnahmen zu ergreifen, um ähnliche Probleme künftig zu vermeiden.
Fazit
Die Sicherheit mobiler Apps ist ein wesentlicher und komplexer Bestandteil der Entwicklung mobiler Apps Ansatz. Da mobile Geräte für mehr sensible Daten als je zuvor verwendet werden, ist es noch wichtiger geworden, Best Practices und häufige Schwachstellen im Zusammenhang mit mobilen Apps zu kennen. Wenn Sie diese Konzepte verstehen und die richtigen Schritte unternehmen, z. B. nicht vertrauenswürdige Quellen auf die schwarze Liste setzen, sichere Codierungstechniken verwenden und eine vollständige Sicherheitstestmethode einsetzen, können Sie robuste mobile Apps entwickeln, die die Daten Ihrer Benutzer vor böswilligen Akteuren schützen.